Warum Angreifer meist vorhandene Rechte ausnutzen
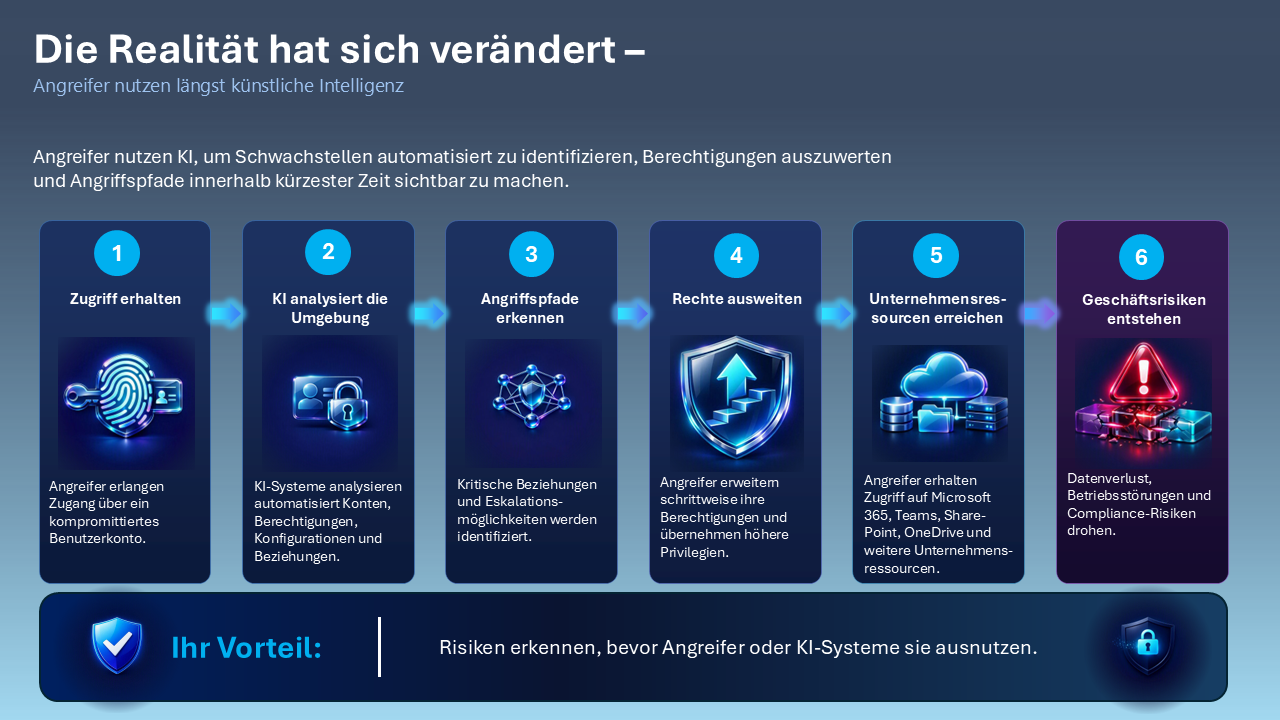
Viele Unternehmen investieren konsequent in Firewalls, Virenschutz, E-Mail-Sicherheit und Multi-Faktor-Authentifizierung. Dennoch zeigen erfolgreiche Cyberangriffe immer wieder ein ähnliches Muster: Die Angreifer überwinden die Sicherheitsmaßnahmen nicht unbedingt durch eine technische Schwachstelle, sondern nutzen vorhandene Benutzerkonten und Berechtigungen aus.
Die eigentliche Gefahr liegt daher häufig nicht außerhalb des Unternehmens, sondern innerhalb der eigenen Identitäts- und Berechtigungsstrukturen.
Die meisten Angriffe beginnen mit einem Benutzerkonto
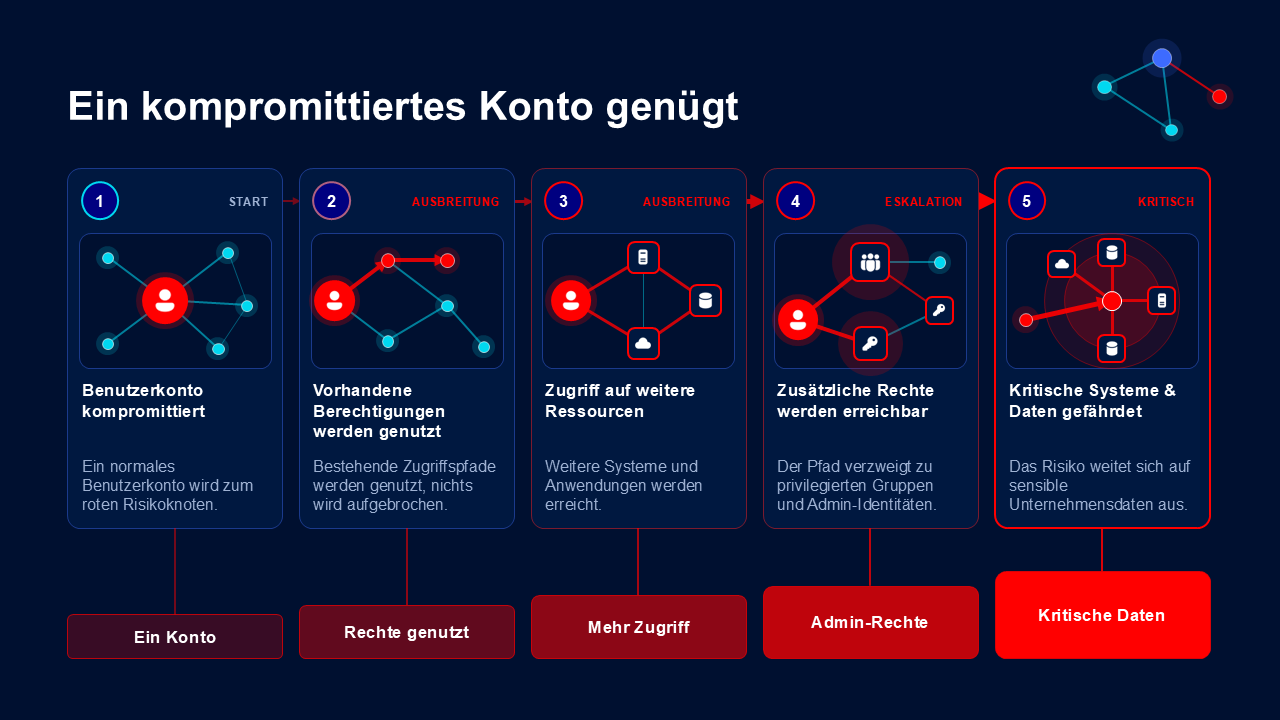
Moderne Cyberkriminelle müssen heute selten komplexe Sicherheitsmechanismen umgehen. Oft genügt ein kompromittiertes Benutzerkonto, um sich schrittweise durch die IT-Infrastruktur zu bewegen.
Dabei werden beispielsweise:
- Benutzerkonten mit unnötig hohen Berechtigungen ausgenutzt
- ehemalige Mitarbeiterkonten übersehen
- verwaiste Dienstkonten missbraucht
- privilegierte Gruppen angegriffen
- unsichere Berechtigungsvererbungen verwendet
Hat ein Angreifer erst einmal Zugriff auf ein solches Konto, kann er sich häufig unauffällig weiter im Netzwerk bewegen und zusätzliche Rechte erlangen.
Gewachsene Strukturen schaffen neue Risiken
In nahezu jedem Unternehmen wachsen Active Directory und Microsoft 365 über viele Jahre hinweg.
Neue Mitarbeiter kommen hinzu, Abteilungen verändern sich, Projekte entstehen und enden. Mit jeder Änderung werden neue Gruppen, Berechtigungen und Rollen eingerichtet. Was dabei häufig fehlt, ist die regelmäßige Überprüfung dieser Zugriffsrechte.
Typische Beispiele sind:
- Mitarbeiter besitzen noch Rechte aus früheren Positionen.
- Administratorrechte werden für ein Projekt vergeben, später aber nicht mehr entfernt.
- Dienstkonten haben umfangreiche Berechtigungen, obwohl diese nicht mehr benötigt werden.
- Externe Benutzer verbleiben dauerhaft im System.
- Shared Mailboxen und technische Konten werden nicht ausreichend überwacht.
Das Ergebnis ist eine IT-Umgebung, deren tatsächliche Risikolage kaum noch transparent ist.
Warum klassische Sicherheitslösungen hier an ihre Grenzen stoßen
Firewalls, Endpoint Security und E-Mail-Schutz sind wichtige Bestandteile jeder Sicherheitsstrategie. Sie beantworten jedoch meist nicht die entscheidende Frage:
Wer hat eigentlich Zugriff auf welche Ressourcen?
Genau hier entstehen viele Sicherheitsrisiken.
Denn selbst die beste Sicherheitsinfrastruktur hilft nur begrenzt, wenn ein Benutzerkonto über weitreichende oder unnötige Berechtigungen verfügt. Ein erfolgreich kompromittiertes Konto kann dann Türen öffnen, die eigentlich längst hätten geschlossen werden müssen.
Active Directory und Entra ID als Herzstück der Unternehmenssicherheit
Sowohl Active Directory als auch Microsoft Entra ID bilden das Fundament moderner IT-Umgebungen.
Hier werden unter anderem gesteuert:
- Benutzeridentitäten
- Gruppenmitgliedschaften
- Administratorrollen
- Zugriffsrechte auf Anwendungen
- Berechtigungen für Dateien und Daten
- Zugriffe auf Microsoft 365 und Exchange Online
Wer diese Systeme nicht kontinuierlich überwacht, verliert schnell den Überblick über mögliche Sicherheitsrisiken.
Besonders kritisch sind dabei privilegierte Konten, die umfangreiche Änderungen innerhalb der Infrastruktur vornehmen können.
Die Herausforderung: Risiken erkennen, bevor sie ausgenutzt werden
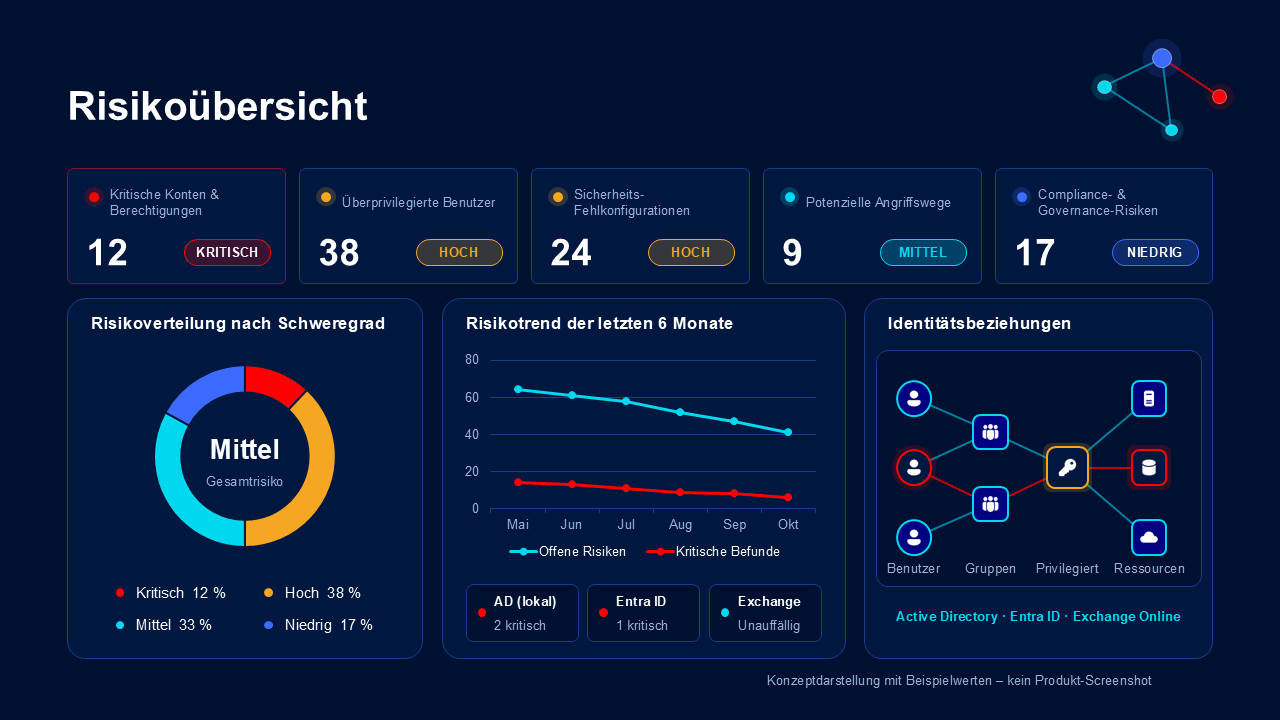
Viele Unternehmen wissen zwar, dass Risiken existieren, verfügen jedoch nicht über die notwendigen Werkzeuge, um diese zuverlässig zu identifizieren.
Fragen wie diese bleiben oft unbeantwortet:
- Welche Benutzer verfügen über erhöhte Berechtigungen?
- Wo existieren veraltete oder inaktive Konten?
- Welche Administratoren besitzen weitreichende Rechte?
- Wo wurden Berechtigungen zuletzt verändert?
- Welche externen Benutzer haben noch Zugriff auf Unternehmensressourcen?
- Welche Konfigurationen stellen ein erhöhtes Sicherheitsrisiko dar?
Eine manuelle Prüfung ist in gewachsenen Umgebungen meist sehr zeitaufwendig und fehleranfällig.
Mehr Transparenz mit Netwrix 1Secure™
Genau an diesem Punkt setzt Netwrix 1Secure™ an.
Die Plattform unterstützt Unternehmen dabei, Sicherheitsrisiken in Active Directory, Microsoft Entra ID, Exchange Online und weiteren Systemen zentral zu erkennen und zu bewerten.
Anstatt aufwendige Einzelanalysen durchzuführen, erhalten IT-Verantwortliche einen strukturierten Überblick über:
- kritische Konten und Berechtigungen
- überprivilegierte Benutzer
- Sicherheitsfehlkonfigurationen
- potenzielle Angriffswege
- Compliance- und Governance-Risiken
Dadurch können Schwachstellen frühzeitig erkannt und gezielt beseitigt werden, bevor sie von Angreifern ausgenutzt werden.
Cybersecurity beginnt mit Sichtbarkeit
Die Realität moderner Cyberangriffe zeigt deutlich: Nicht jede Gefahr entsteht durch unbekannte Sicherheitslücken oder hochkomplexe Angriffstechniken. Häufig nutzen Angreifer schlicht die Möglichkeiten, die ihnen vorhandene Konten und Berechtigungen bieten.
Deshalb sollte die regelmäßige Überprüfung von Identitäten, Rollen und Zugriffsrechten fester Bestandteil jeder Sicherheitsstrategie sein.
Wer Transparenz über seine Active-Directory- und Entra-ID-Umgebung schafft, reduziert nicht nur Risiken, sondern verbessert gleichzeitig Compliance, Governance und die allgemeine IT-Sicherheit.
Fazit
Viele Unternehmen wissen genau, wie viele Firewalls oder Sicherheitslösungen sie einsetzen. Deutlich schwieriger wird die Antwort auf die Frage, welche Benutzer tatsächlich auf welche Systeme und Daten zugreifen können.
Gerade diese Transparenz entscheidet heute darüber, ob ein Sicherheitsvorfall frühzeitig erkannt oder erst bemerkt wird, wenn bereits Schaden entstanden ist.
Mit modernen Lösungen wie Netwrix 1Secure™ lassen sich Risiken in Active Directory, Microsoft Entra ID und Exchange Online sichtbar machen, bewerten und gezielt reduzieren.
Möchten Sie wissen, welche Risiken in Ihrer Umgebung verborgen sind?
Wir unterstützen Sie gerne mit einer unverbindlichen Analyse Ihrer Active-Directory- und Microsoft-365-Umgebung [mehr...].