Der Angriff begann mit einem Benutzerkonto
Ein kompromittiertes Benutzerkonto. Einige unerkannte Schwachstellen. Und plötzlich steht weit mehr auf dem Spiel als ein einzelner Zugang.
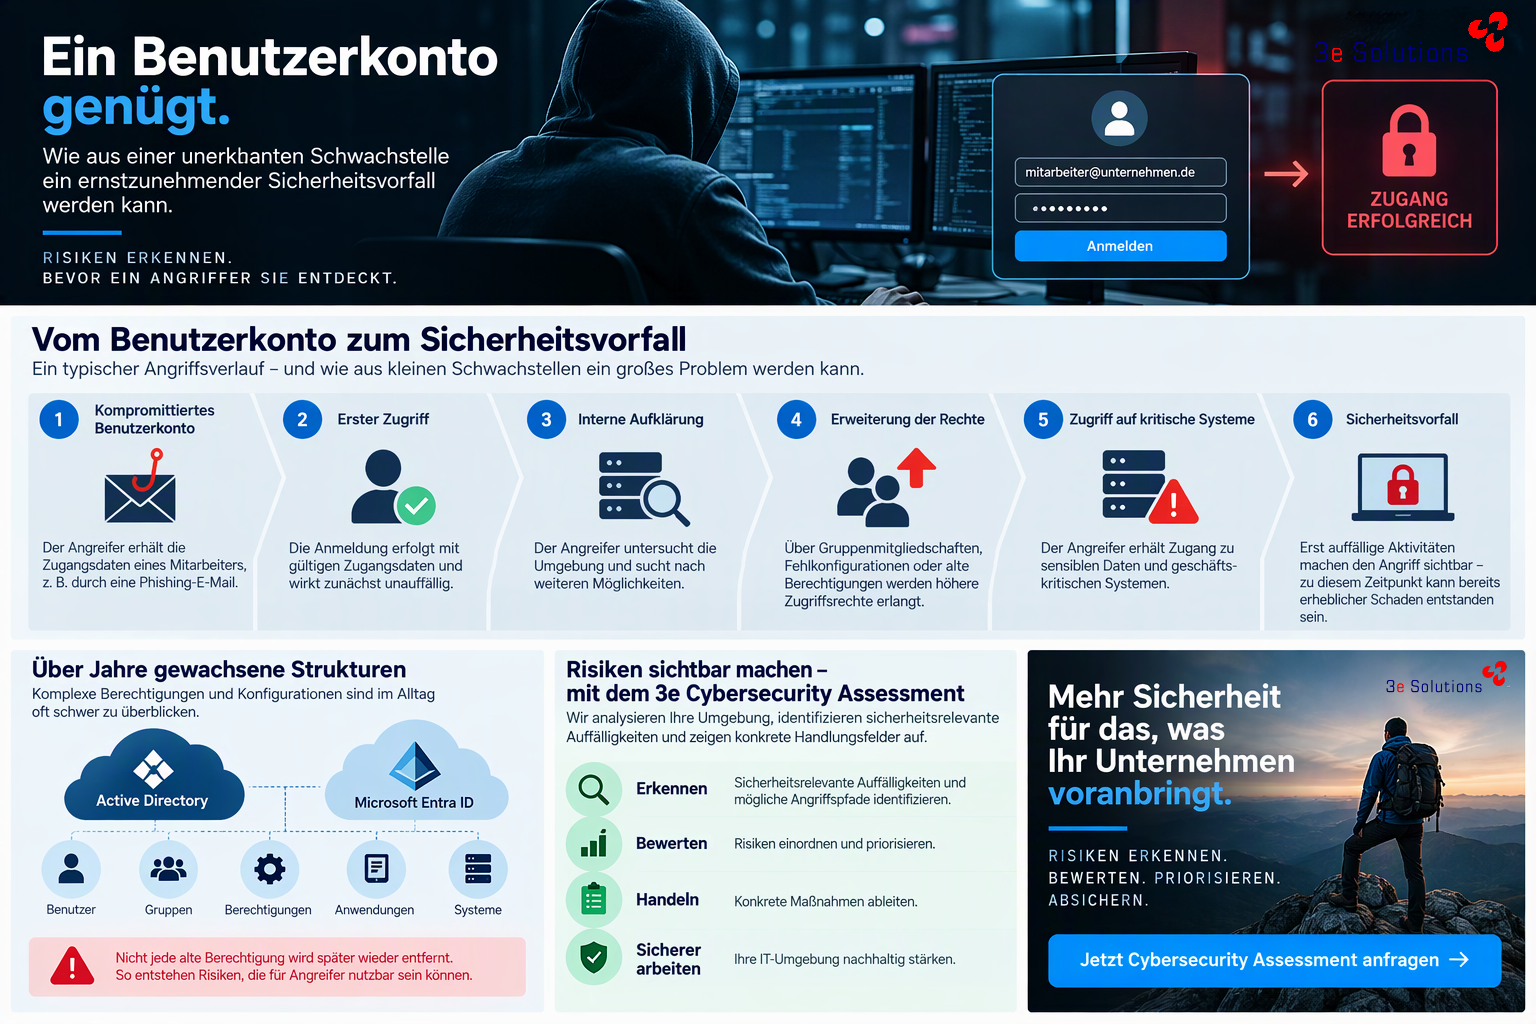
Das folgende Szenario zeigt beispielhaft, wie sich ein zunächst unscheinbarer Sicherheitsvorfall Schritt für Schritt entwickeln kann und warum viele der entscheidenden Risiken bereits lange vor einem Angriff vorhanden sind.
Das dargestellte Szenario ist beispielhaft und beschreibt keinen konkreten Kunden von 3e Solutions.
Ein Benutzerkonto wird kompromittiert
Der Angreifer gelangt an die Zugangsdaten eines Mitarbeiters und verfügt damit über einen gültigen Zugang zur Unternehmensumgebung.
Der entscheidende Punkt: Für die IT-Systeme kann die Anmeldung zunächst wie die eines regulären Benutzers aussehen.
Der Angriff hat begonnen, ohne dass das Unternehmen davon weiß.
Der erste Zugriff
Mit dem kompromittierten Konto beginnt der Angreifer, die erreichbare Umgebung zu untersuchen.
Welche Systeme sind verfügbar?
Welche Ressourcen können aufgerufen werden?
Welchen Gruppen gehört der Benutzer an?
Noch ist lediglich ein reguläres Benutzerkonto kompromittiert.
Doch der Angreifer sucht nach einem Weg zum nächsten System.
Die Umgebung wird zum Wegweiser
Über Jahre gewachsene IT-Strukturen können jetzt zum Risiko werden.
Gruppenmitgliedschaften, alte Berechtigungen, administrative Konten und Fehlkonfigurationen können Verbindungen schaffen, deren sicherheitstechnische Bedeutung im normalen Arbeitsalltag kaum sichtbar ist.
Besonders in komplexen Active-Directory- und Microsoft-Entra-ID-Umgebungen stellt sich deshalb eine entscheidende Frage:
Welche Wege stehen einem Angreifer nach dem ersten erfolgreichen Zugriff tatsächlich offen?
Aus einzelnen Schwachstellen entsteht ein Angriffspfad
Nicht immer benötigt ein Angreifer eine einzige schwerwiegende Sicherheitslücke.
Eine unnötige Berechtigung hier.
Eine ungünstige Gruppenmitgliedschaft dort.
Eine übersehene Konfiguration an anderer Stelle.
Einzeln betrachtet erscheinen diese Risiken möglicherweise überschaubar.
In Kombination können sie jedoch einen Angriffspfad zu immer kritischeren Bereichen der IT-Infrastruktur bilden.
Der Zugriff wird kritischer
Der Angreifer versucht, vorhandene Berechtigungen und Konfigurationen zu nutzen, um seinen Zugriff innerhalb der Umgebung auszuweiten.
Aus dem ursprünglich kompromittierten Benutzerkonto wird damit eine wesentlich größere Gefahr.
Geschäftskritische Systeme und sensible Informationen können zunehmend in den möglichen Aktionsradius des Angreifers geraten.
Aus einem kompromittierten Konto entwickelt sich ein Sicherheitsvorfall.
Erste Auffälligkeiten
Ungewöhnliche Aktivitäten fallen auf.
Jetzt beginnt die Suche:
Welche Konten wurden verwendet?
Welche Systeme wurden erreicht?
Welche Berechtigungen konnten genutzt werden?
Welche Daten könnten betroffen sein?
Das Unternehmen reagiert.
Doch die entscheidende Frage lautet jetzt nicht mehr, ob ein Benutzerkonto kompromittiert wurde.
Sondern:
Wie weit ist der Angreifer bereits gekommen?
Jetzt beginnt die aufwendige Analyse
Konten werden überprüft, Zugriffe untersucht und Berechtigungen hinterfragt.
Dabei zeigt sich ein grundsätzliches Problem:
Viele der Schwachstellen, die dem Angreifer Möglichkeiten eröffnet haben, sind nicht durch den Angriff entstanden.
Sie waren bereits vorher vorhanden.
Der Angreifer hat sie lediglich gefunden.
Was wäre gewesen, wenn diese Risiken vorher bekannt gewesen wären?
Genau hier verändert sich die Betrachtung des Vorfalls.
Die entscheidenden Schwachstellen entstanden nicht an diesem Montagmorgen. Berechtigungen, Konfigurationen und mögliche Angriffspfade waren teilweise bereits vorhanden.
Die entscheidende Frage lautet deshalb:
Muss wirklich erst ein Angreifer die Schwachstellen Ihrer IT entdecken?
Risiken erkennen, bevor ein Angreifer sie entdeckt
Hier setzt das 3e Cybersecurity Assessment an.
Wir betrachten die vorhandene Umgebung, identifizieren sicherheitsrelevante Auffälligkeiten und helfen dabei, Risiken zu bewerten und zu priorisieren.
Dabei geht es nicht um das unrealistische Versprechen, jeden Cyberangriff verhindern zu können.
Es geht darum, die Möglichkeiten eines Angreifers bereits vor einem Sicherheitsvorfall zu erkennen und gezielt zu reduzieren.
Erkennen
Bewerten
Handeln
Absichern
Wie sicher ist Ihre Umgebung?
Die entscheidende Frage lautet nicht:
„Sind wir sicher?“
Sondern:
„Wissen wir, wo unsere tatsächlichen Risiken liegen?“
Erkennen Sie Risiken, bevor ein Angreifer sie entdeckt.